AI摘要: 2026年9月24日,Bitget发生约3.516亿美元热钱包被盗事件,冷钱包未受影响,用户账户余额未被改写,提现暂时关闭排查。黑客入侵后端系统伪造交易触发授权流程,暂被怀疑为朝鲜Lazarus组织所为。平台称超4.64亿美元用户保护基金可覆盖损失,链上赃款已部分换为ETH。短期大盘冲击有限,平台币BGB一度波动,核心风险在于提现恢复速度、事故报告透明度及赔付执行情况。
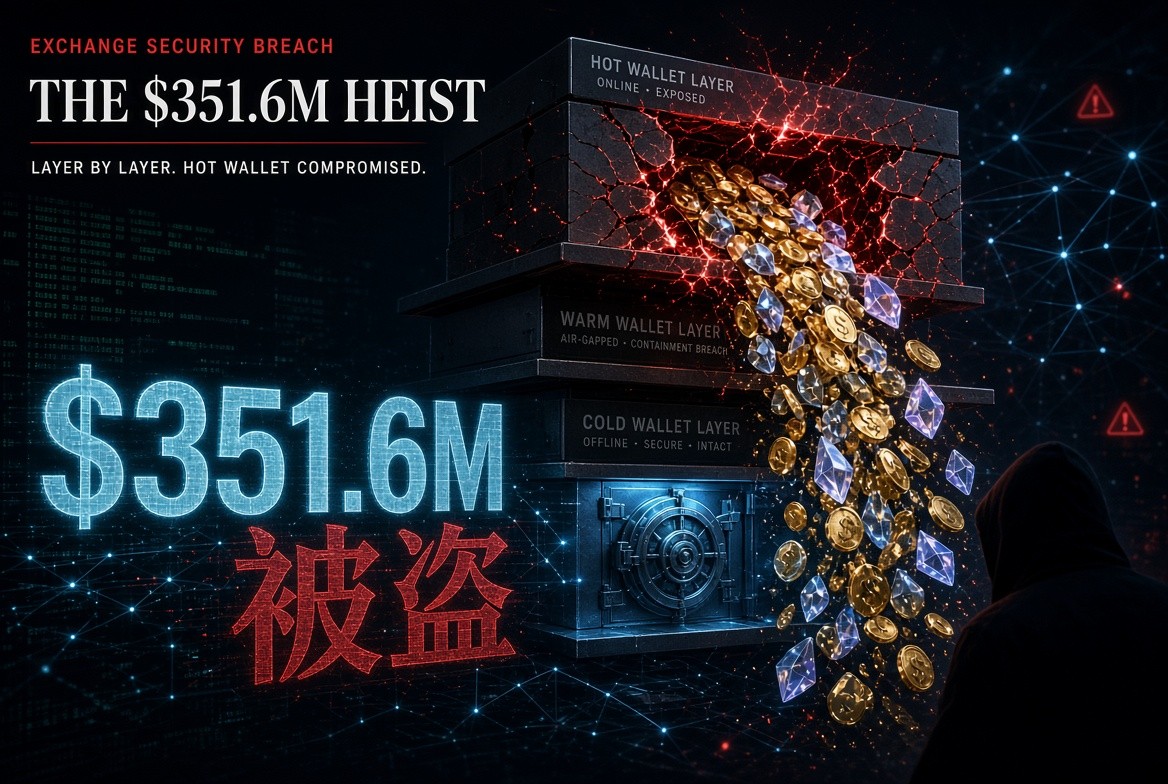
2026年9月24日,Bitget 发生一起约 3.516 亿美元 的热钱包/温钱包被盗事件。目前看,这是一次“资金被偷走、但平台声称能赔得起”的事故,而不是 FTX 那种资不抵债式崩盘。对大盘短期冲击有限,但对中心化交易所的信任又敲了一记警钟。
官方目前确认:
- 18:31 UTC(北京时间 9月25日 02:31),系统发现部分热钱包出现异常转出。
- 影响金额约 3.516 亿美元。
- 冷钱包未受影响。Bitget 说自己是三层钱包结构(热、温、冷),这次只打到热钱包和温钱包的一部分。
- 用户账户余额没有被改写,充值和交易仍开放,提现暂时关闭做安全排查。
- 平台称用户保护基金超过 4.64 亿美元,足以覆盖这次损失。
Bitget 在被盗数小时后,Bitget CEO Gracy Chen 于 X 上进行直播。
她说:“这种手法看起来和朝鲜团队以前的做法非常像。”Chen 还透露,黑客是入侵 Bitget 系统后直接转走资金,而不是伪造用户提现请求。黑客入侵钱包后端关键系统,伪造交易数据,触发了内部授权流程。目前已确认损失被封住,不会继续被转走;具体怎么打进来的还在查。完整事故报告原计划在 9月25日 21:30 UTC 前发布。
链上能看到的部分更早被发现:新地址从 Bitget 标记钱包里拉走 ETH、USDT、USDC、AVAX、BNB、代币化黄金等,并把可冻结的稳定币迅速换成 ETH。Lookonchain 称 EVM 链上大部分赃款已换成约 67,982 ETH(约 1.83 亿美元)。这是典型的“先换成难冻结资产、再跨链分散”手法。
链上侦探 Specter 监测,其通过追踪链上资金流,朝鲜黑客组织 Lazarus Group 可能是 Bitget 被盗事件的幕后攻击者。本次事件与今年 7 月发生的 AFX 攻击存在关联,后者造成约 2400 万美元损失,并被归因于 Lazarus Group 关联的 TraderTraitor。Bitget 被盗的 XRP 经过跨链后,相关资金路径可直接关联至 AFX 攻击中的被盗资金。
据说,Bybit、Ronin、KuCoin、KelpDAO、Drift 等大案都曾指向同一类国家支持攻击者。交易所被盗,本质上是什么问题中心化交易所被盗,几乎总是同一类矛盾:为了提现速度,必须把一部分钱放在联网的热钱包里。冷钱包更安全,但无法即时出金。黑客要的就是这一层“方便”。
历史上比较大的 CEX 失窃大致是这个量级:
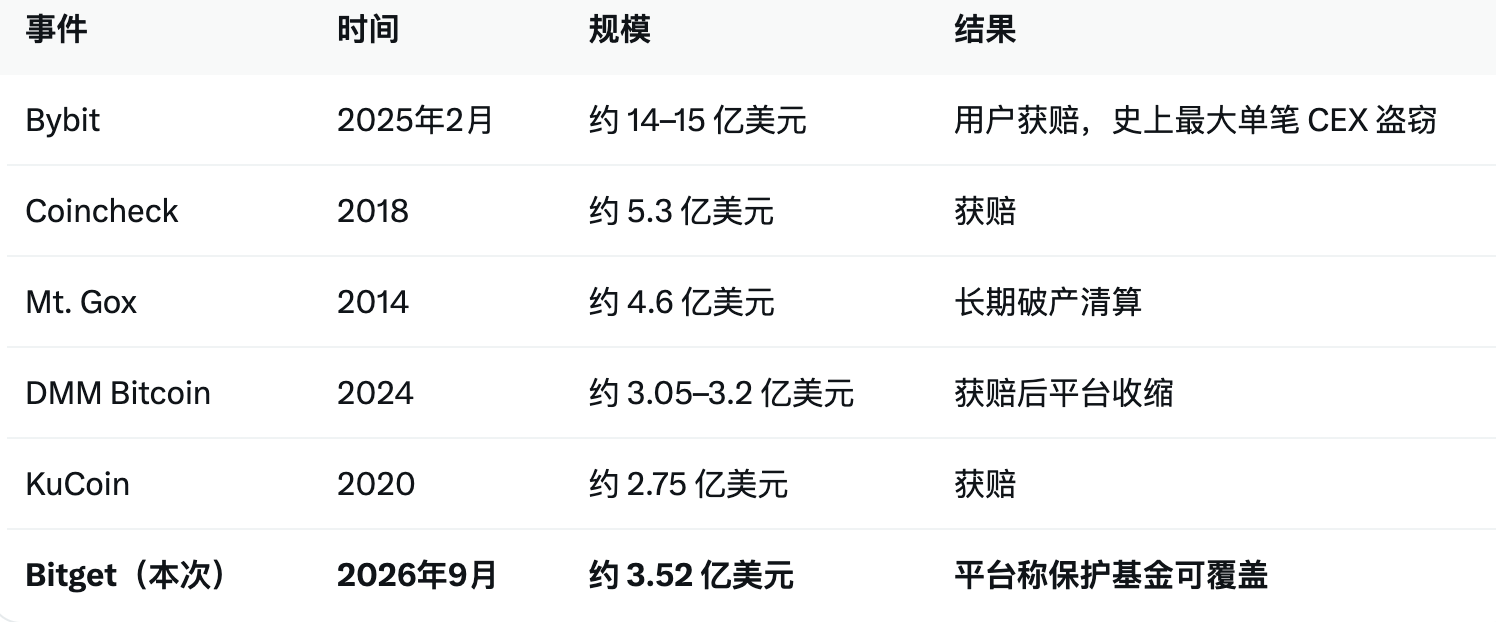
有统计称,2011 年以来有记录的 CEX 失窃约 81 起、合计约 51 亿美元,用户被全额赔付的大约只有四成。所以这次市场真正盯的不是“丢了多少”,而是两件事:
1. 保护基金是不是真金白银、能不能立刻补上。
2. 提现关多久。关太久,信任会比被盗金额本身更伤。
近几年还有一个更危险的趋势:攻击越来越像供应链/内部系统渗透 + 社会工程,而不是单纯“偷一把热钱包私钥”。Bybit 是冷钱包签名界面被骗签;这次 Bitget 说是后端系统被攻破后伪造交易。说明“钱在冷钱包里”已经不够,授权流程、签名界面、内部权限才是新前线。
朝鲜相关组织长期把加密货币当外汇来源,累计盗窃规模已到数十亿美元级别。只要这个激励还在,大型交易所就会反复成为目标。
这次被盗的加密资产会不会砸市场
短期大盘:目前看冲击很小。
新闻出来后,BTC 大致还在 8.4 万美元附近,当天波动约 0.3% 量级;ETH 也几乎没因这件事单独崩。真正先跌的是平台币 BGB,一度跌约 3%–6%,随后部分回抽。这很符合历史规律:先打平台自身资产,再决定要不要扩散到 BTC。为什么大盘暂时不太买账?- 3.5 亿美元相对整个加密市场很小。BTC 市值当时大约 1.7 万亿美元量级,这点钱不够单独制造系统性抛压。
- 不是破产叙事。冷钱包还在、交易还开着、保护基金账面大于损失,市场更像在看“又一家被黑了”,而不是“又一家要爆仓了”。
- 市场已经被更大的案“打过疫苗”。2025 年 Bybit 丢 14 亿美元都没有把周期彻底打穿,3.5 亿更难单独改趋势。
- 黑客还在把稳定币换成 ETH,这甚至可能造成局部 ETH 买盘,而不是直接砸盘。但仍有几条可能放大影响的路径: 1. 提现迟迟不开。资金安全承诺再漂亮,提不出来就是流动性危机的前兆。用户会开始挤兑情绪,哪怕账上没亏。
2. 保护基金兑现出现折扣、拖延或口径变化。 一旦市场怀疑“4.64 亿”含水分,叙事会从安全事故变成偿付能力问题。
3. BGB 和 Bitget 生态承压。平台币、合作项目、做市和合约盘口会先痛。
4. 行业情绪。9 月本来就被多起攻击推高全年被盗额,这次可能让 9 月成为 2026 年损失最重的月份之一。连续出事会强化“CEX 不可信、该转自托管”的讨论。
5. 如果最终坐实是 Lazarus,且手法可复制。其他交易所可能被市场重新定价风险,出现短暂的“谁下一个”恐慌。
总之: 现在更像局部信任事件,不像系统性崩盘导火索。真正的市场风险不在被盗金额本身,而在接下来 24–72 小时:提现何时开、事故报告写得清不清楚、赔付是否干脆。怎么看这件事对普通用户:
- 放在 Bitget 上的账面余额,按官方说法没有被改。
- 风险在于提现窗口和平台执行力,不在“账户数字瞬间归零”。
- 交易所再大,也只是托管方。长期大额资金更稳妥的做法仍是:交易用交易所,沉淀用自托管。
- 注意钓鱼。每次大事故后,假客服、假“补偿领取”、假签名页面会立刻涌出来。
对市场:
- 如果提现很快恢复、报告把攻击路径说清楚,这件事大概率会被消化成一次“又一次 CEX 安全税”。
- 如果拖几天、口径反复、基金细节对不上,影响会从 BGB 扩到更广的风险偏好。
这件事还在进行中。按官方承诺,完整根因报告应在北京时间 9月26日凌晨前后出来。那份报告比现在的“用户资金安全”口号更重要。

 流动的沙
2026/09/29 14:36