AI摘要: 今日币圈Ledger再爆盗币大案,东南亚官方授权经销商CryptoBilis成为新漏洞点,用户从该渠道购买的设备资产被清空,链上估算损失约8600万至9300万美元,是此前最大单案近10倍。此次攻击高度协调,链上行为排除用户保管不当可能,疑设备在经销、物流环节被预置或替换了助记词seed。Ledger称核心系统未被攻破,建议近90天从该渠道购得设备的用户转移资产、更换新设备。此前Ledger还曾出现数据泄露、供应链攻击、假冒应用等安全问题。
今天,币圈又被Ledger刷屏了。不是固件爆了零日漏洞,也不是服务器被拖库,而是东南亚经销商CryptoBilis(也有人写成CryptoBillis)出了问题:用户从这家官方授权渠道买的设备资产被清空,链上估算损失接近9000万美元。
放在Ledger自己的历史里看,这次金额是之前最大单案的近10倍。
Ledger的黑历史
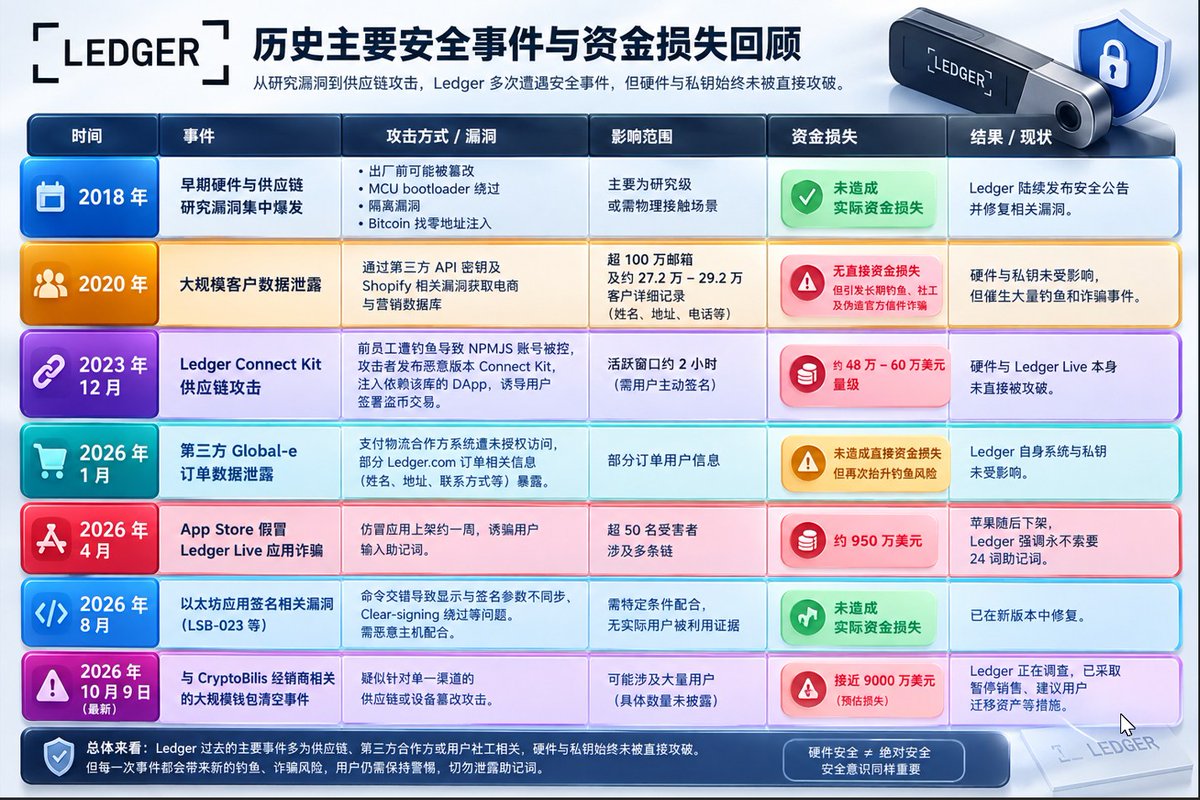
- 2020年:超100万客户的邮箱、姓名、地址等数据泄露,随后大规模钓鱼和恐吓邮件铺开。
- 2023年:Connect Kit供应链攻击,恶意版本被推到用户端,部分通过其库连接钱包的dApp用户中招。
- 今年4月:假冒Ledger应用骗走约950万美元。
- 这次(10月):CryptoBilis渠道,链上估算约8600万至9300万美元。
攻击面从数据泄露、前端库、假应用,延伸到经销商环节。
这次发生了什么
CryptoBilis是Ledger在印尼、马来西亚、菲律宾的官方授权经销商。10月9日,用户报告从该渠道购买的设备资产被清空,且自己未主动签名。
Ledger已要求其暂停所有销售和发货,并建议近90天购买者:尚未初始化的设备先不要设置;已初始化的尽快将资产迁到新设备,使用全新生成的seed。
Ledger强调自身核心系统和固件暂无被攻破迹象,直接从官网购买的设备也暂无类似报告。
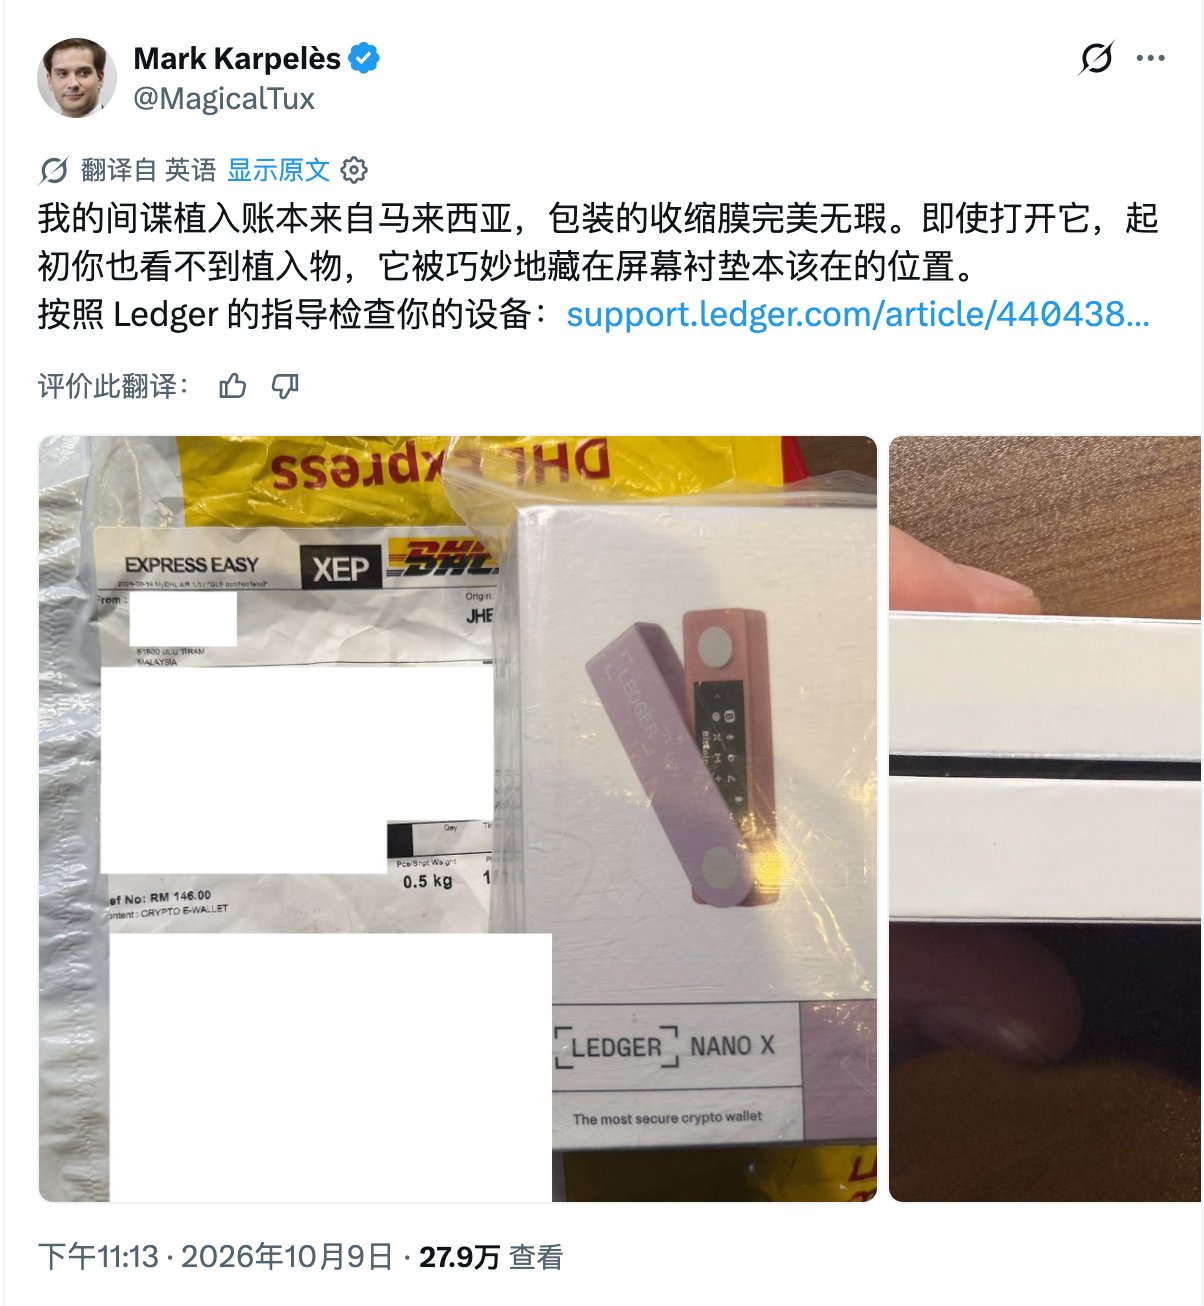
黑客竟然在Ledger钱包里装了手机通信模块,24 个助记词直接被偷走!
Mt. Gox 前 CEO Mark Karpelès 拆开了一台来自马来西亚的 Ledger Nano X,发现里面竟然藏着一块间谍电路板。
外面的塑封包装完好无损,设备看起来也完全正常,但钱包内部加装了微控制器、LTE 通信模块、天线和 eSIM,通过监听安全芯片与屏幕之间传输的数据,识别屏幕上显示的助记词。
你第一次初始化钱包,屏幕一个个显示那 24 个单词,植入模块就能把它们记录下来,再通过移动网络偷偷发给攻击者。
你以为私钥从来没有联网,实际上钱包里面已经藏了一台专门偷助记词的微型通信设备。
最恐怖的是,这种改装甚至可能通过 Ledger 官方的 Genuine Check 真伪验证。
链上为什么指向“被动过手脚”
盗币行为高度协调。以TRON为例,有多达25个钱包在数秒内签署相同的approval授权,随后资金被集中抽走。攻击者在正式动手前,还进行了约两周的小额测试交易。
这种模式表明,攻击者极可能提前掌握了完整密钥(seed或私钥),而非通过实时交互获取。seed很可能在设备到达用户手里之前就已经被知道了——要么预置,要么在仓储或物流环节被换过或动过手脚。
Tether已冻结部分相关USDT(有报告约1000万美元),部分资金开始流入Tornado Cash。Ledger尚未正式确认具体手法和最终损失数字,但链上协调行为已基本排除“用户自己没保管好seed”的常规解释。
对用户意味着什么
硬件钱包最核心的安全假设是:设备交付到你手里、你自己生成seed的那一刻,除了你没有第二个人知道那串词。一旦这个前提在经销商环节被打破,后面的安全芯片、PIN、固件验证全都白搭。
建议:
- 近几个月从CryptoBilis购买的,按Ledger官方说法处理;
- 以后买硬件钱包尽量直接走官网;
- 收到后自己生成seed,拒绝任何预印好的助记词卡片。
事件仍在调查中,具体是预置seed、物理植入还是整机被换,目前没有最终定论。但方向已经清楚:问题出在经销渠道。
如果你身边有人最近从东南亚渠道买了Ledger,转发给他看看。早处理,总比发现余额变成0再后悔好。





 币海独步者
2026/08/01 15:20
 流动的沙
2021/04/16 10:23
 方圆
2020/12/23 11:01
 萨特之书
2019/03/25 12:17










