延伸阅读
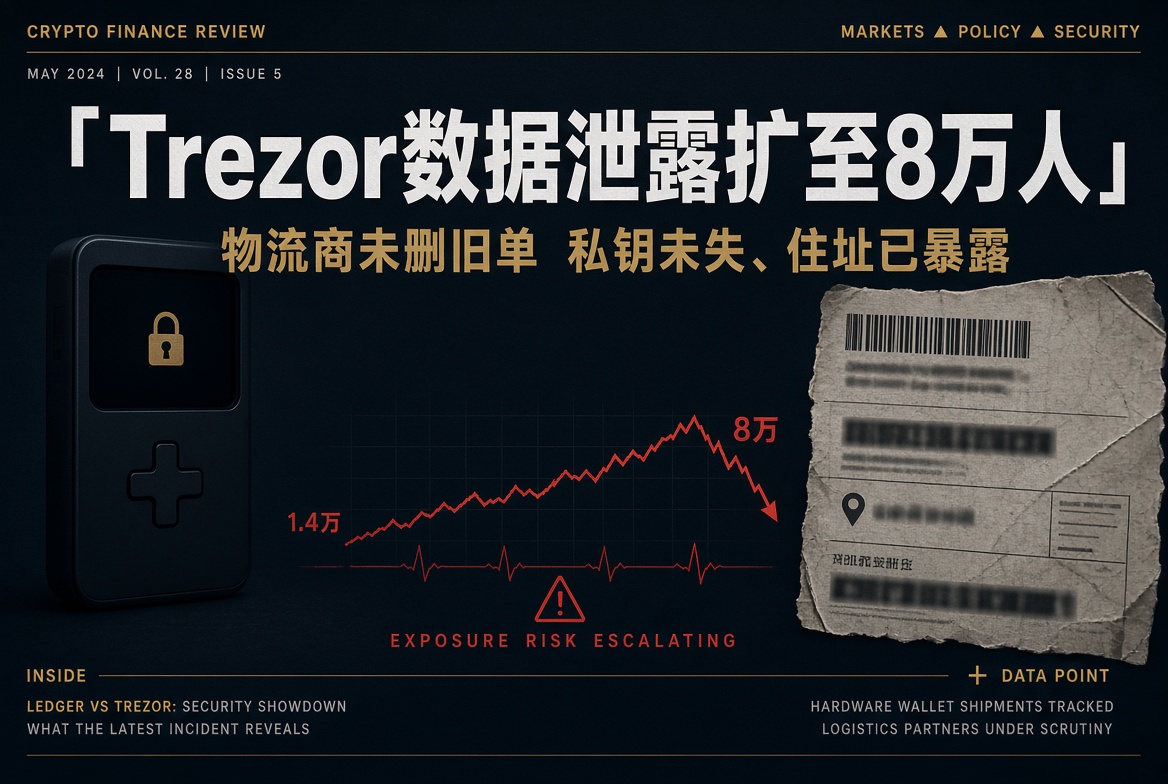
硬件钱包制造商Trezor于9月4日确认,合作物流商ShipMonk的数据泄露范围远大于8月首次披露。新增约6.7万名美国客户被卷入,叠加此前约1.37万人,受影响用户约8.0万至8.1万。设备、私钥与助记词未被攻破,但姓名、电话、邮箱和家庭住址已暴露,足以支撑针对性诈骗,也抬高了实体安全风险。
从1.4万到8万:不是二次被黑,是旧数据没删干净
8月13日,Trezor首次通报:ShipMonk在8月10日告知遭未授权访问。当时口径是约1.37万人,其中1.1742万人属“完整暴露”(姓名、邮箱、电话、收件地址),另有1947人仅暴露姓名、城市和邮箱。订单窗口为2026年5月10日至8月8日,涉及美国、英国、瑞典、哥伦比亚、巴西、意大利和葡萄牙。
9月2日,ShipMonk补报:泄露库里还有更早的订单。9月4日Trezor更新称,新增约6.7万名美国客户,时间为2019年11月至2021年8月,字段同样是姓名、邮箱、电话、地址和订单号。公司强调,合作期间多次要求并收到“已删除”的书面确认,但数据仍留在对方系统。Trezor对外宣传的90天删除/匿名化政策,在这次事件中被证伪。
攻击入口不在Trezor自家服务器,而在ShipMonk使用的分析平台Metabase,漏洞类型为SQL注入。包裹内容、种子词、钱包备份均不在泄露清单里。
市场定价的是“人”不是“链上被盗”
加密行业对硬钱包事故最敏感的两条线是:链上被转走,以及把“持币者家庭地址”卖给骗子。这次属于后者。泄露名单等于一份经过验证的硬钱包买家目录,附带门牌号。后续最常见的不是合约被盗,而是:
- 冒充Trezor客服、固件升级、法律函件,诱导用户在网页或软件里输入助记词
- 针对住址的敲诈、尾随或入室风险
这也是Ledger近年多次物流与电商泄露后市场已经熟悉的剧本。Trezor这次扩大披露,核心打击的是品牌信任:用户买硬钱包是为了隔离热端风险,结果风险出现在快递面单上。
公司应对与行业含义
Trezor称将推进匿名配送,欧洲先行,美国目标放在2026年底前。对已暴露用户,实质补救有限——地址一旦离开仓库,无法从互联网撤回。对厂商而言,真正要改的是履约数据最小化:不该长期保留完整地址,书面删除证明不能替代审计。
对行业的提醒更硬:硬钱包安全模型默认“芯片和种子词不出设备”,但购买环节仍要实名、留电话、写门牌。供应链上的物流、客服工单、营销邮件列表,正在成为比固件更频繁的攻击面。Trezor、Ledger、部分冷钱包品牌近年都在同一条链上踩过坑。
用户侧:按“已被盯上”处理,而不是按“币已丢失”处理
若2019至2021年在美国下过单,或2026年5月至8月在上述国家收过货,应默认联系方式已公开。不要点击声称来自Trezor、ShipMonk或海关的升级链接;任何要种子词、要“同步钱包”、要远程协助的请求都视为诈骗。设备本身可继续使用,但不要因为“官方泄露了”去重置钱包或把资产转到陌生“安全地址”。
对未受影响用户,这条新闻的交易含义有限,它不改变比特币或以太坊的链上安全假设,只改变“买硬钱包会不会把住址交给第三方”这一运营事实。加密资产的冷存储仍然有效,失效的是把履约数据无限期交给物流商并相信对方已经删除。