AI摘要: OpenAI通过Patch the Planet计划,联合安全团队、Google Wiz等借助GPT-5.6 Sol、Gemini 4 Argon等AI模型,挖出PHP核心引擎中两个藏了14年的高危漏洞CVE-2026-109618、CVE-2026-109619,评分均为9.2,可导致无需登录的远程代码执行,影响全球约70%的网站。目前PHP已发布修复版本,欧洲多国政府网站已下线避险,建议尽快更新PHP版本并重启相关进程。
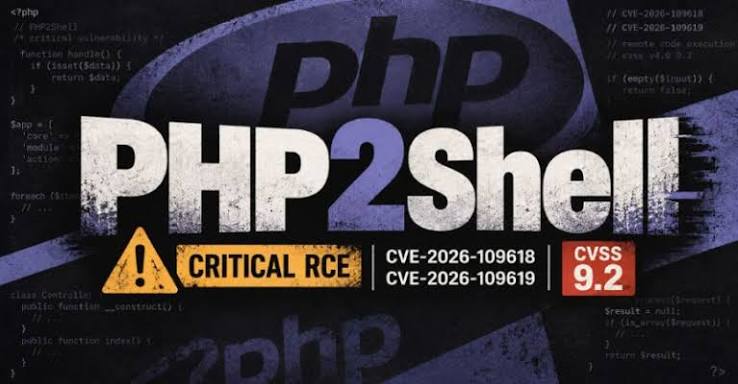
昨晚,OpenAI突然发文,直接把整个互联网的安全警报拉到最高。
他们说,自己旗下的前沿模型在“Patch the Planet”计划里,协助发现了PHP里两个严重到离谱的漏洞。这两个漏洞已经在PHP代码里悄悄躺了超过十年,一旦被利用,攻击者甚至不用登录,就能直接在服务器上跑任意代码。
而PHP,支撑着全球大约70%的网站。
换句话说,你平时刷的新闻、购物、查政务、看论坛,背后很大概率都跑着这套语言。现在它被AI挖出了能直接“拿下服务器”的致命缺陷。
更狠的是,消息一出,欧洲多个国家的政府网站直接选择集体下线避险。荷兰众议院、国家网络安全中心官网、芬兰部分政府服务、法国地方行政站点……有的连夜关掉,有的挂出维护页面。不是出了问题才关,是怕出问题才关。
AI这次真把老漏洞翻出来了
OpenAI在公告里说得很清楚:过去两个月,他们牵头拉了维护者、安全公司和研究人员一起处理这件事。
具体是谁发现的?
OpenAI把这件事定性为“近年来影响最大的安全问题之一”,并且强调:据他们所知,**是前沿AI先于攻击者发现的**。这给了防御者一个难得的窗口期,去准备补丁和防护。
但窗口期很短。10月20日细节就提前泄露了,PHP团队不得不提前一天发布补丁。
这两个漏洞到底有多大?
被社区称为PHP2ShellCVE-2026-109618和CVE-2026-109619),评分都是9.2。
它们不在某个应用插件里,而在PHP自己的核心引擎里——专门处理内存和错误的那部分。简单说:
- 一个是内存不足时清理逻辑出错,能把未初始化的数据当成有效数据用,直接导致远程代码执行。
- 另一个是请求结束后状态没清干净,下一个请求可能拿到上一个请求残留的内存,同样能被利用。
最危险的场景是Apache + mod_php。已经有演示证明,一个普通的未登录请求,就能在网站代码还没开始跑之前把服务器拿下来。
漏洞最早能追溯到PHP 5.4时代,差不多2012年左右就存在了。中间有人在2024年碰到过类似迹象,但当时没当成大事处理,直到这次AI把利用路径彻底跑通。
现在该怎么办?
PHP已经在10月21日放出了修复版本:
- PHP 8.5.12
- PHP 8.4.27
- PHP 8.3.36
- PHP 8.2.35
如果你自己管服务器,立刻更新是唯一靠谱的办法。更新完记得重启PHP相关进程,不然老进程还在跑漏洞代码。
用托管的话,赶紧问服务商有没有推补丁。WordPress.com、部分主流托管平台已经确认完成保护。暂时无法更新的,可以先上WAF规则、关一些相关配置做临时缓解,但这些都不是完整修复。
普通用户这边,短期内看到一些政府或公共服务网站挂维护,属于正常操作。没必要恐慌,但别随便点陌生链接,也别在不信任的站点填敏感信息。
这次事件真正值得注意的地方
这不是说PHP又出了漏洞,而是AI把这种藏了十几年、复杂度极高的核心缺陷挖出来了。
以前这种东西往往需要顶尖安全团队几个月甚至更长时间才能搞定利用链。现在一个研究者借助前沿模型,可能一周内就能推进到可演示的程度。
OpenAI自己也承认,这种能力既是防御者的机会,也是攻击者的加速器。他们甚至提出了一套“AI时代漏洞响应框架”,并承诺投入资源帮助一线防御者。
这件事还在发酵。补丁已经出了,但全球还有海量站点没更新。接下来几天,谁先完成修补、谁被扫描到、谁被利用,都会决定这波危机最终是“有惊无险”,还是变成一场真正的互联网安全事件。
如果你管着网站,现在最该做的不是看热闹,是去确认自己的PHP版本。




 以太坊信徒
2026/10/29 13:31
 匡一瑶
2026/10/21 09:37
 鲁克
2026/10/13 09:20










